REKLAMA


Loading...
Loading...
REKLAMA




Kontakt
Wiedza i Praktyka Sp. z o.o.
ul. Łotewska 9a
03-918 Warszawa

Copyright 2026 © Wszelkie prawa zastrzeżone
REKLAMA
REKLAMA
Wiedza i Praktyka Sp. z o.o.
ul. Łotewska 9a
03-918 Warszawa
REKLAMA
 Magdalena Pokrzycka-Walczak
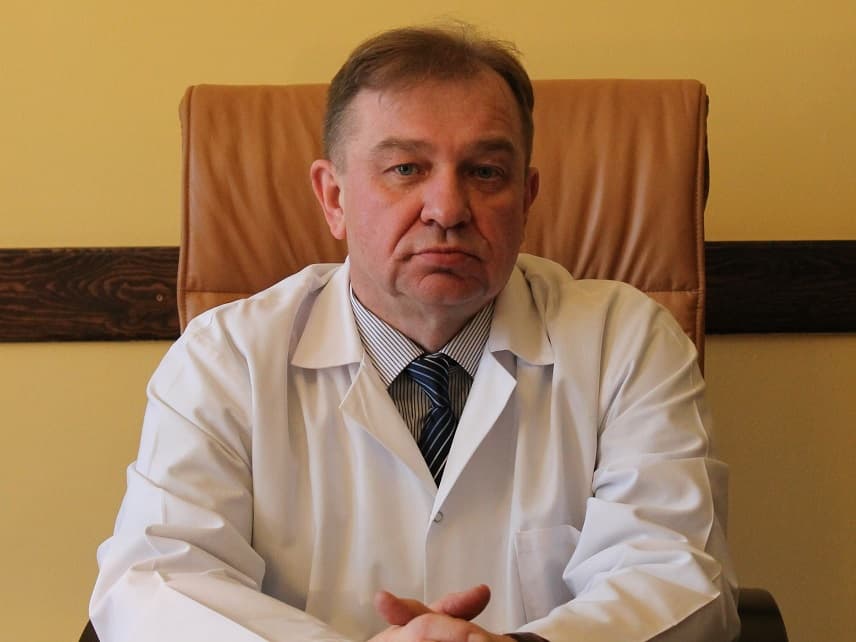
Rozmowa z dr. Włodzimierzem Dziubdzielą, dyrektorem Samodzielnego Publicznego Szpitala Klinicznego im. Andrzeja Mielęckiego Śląskiego Uniwersytetu Medycznego w Katowicach
SPSKM w Katowicach jest wskazywany jako dobry przykład właściwego zarządzania cyberbezpieczeństwem oraz dbałości o audyty, również związane z bezpieczeństwem urządzeń medycznych oraz innych użytkowanych w placówce. Jak efektywnie zarządzać bezpieczeństwem danych medycznych i urządzeń medycznych i być wzorem dla innych zarządzających placówkami medycznymi w kraju?
W dzisiejszym niepewnym, skonfliktowanym świecie, zagadnienia cyberbezpieczeństwa są kluczowe. Należą jednak do tych wyzwań, w których sukces osiągany jest latami. Nie można w tym obszarze liczyć na szybkie sukcesy przez działanie jednorazowe lub wówczas, gdy zmusza do tego sytuacja kryzysowa, jaką bez wątpienia jest incydent bezpieczeństwa danych medycznych. Cyberbezpieczeństwo placówki medycznej jest wynikiem wieloletniej pracy całej kadry szpitala. Podstawa to zbudowanie świadomości wśród pracowników i ich stała edukacja, przez szkolenia, spotkania i ćwiczenia, również z zakresu zdolności reagowania na potencjalne incydenty. W cyberbezpieczeństwie mamy do czynienia z różnymi elementami – przede wszystkim chodzi o zaangażowanie kadry medycznej i administracyjnej w proces, ale także codzienny, systematyczny nadzór kierownictwa oraz wysokie wymagania etyczne wobec zatrudnionych tu osób.

Ekonomistka i dziennikarka specjalizująca się w zagadnieniach związanych z ochroną zdrowia, BHP oraz bezpieczeństwem organizacyjnym. W swoich publikacjach podejmuje tematy dotyczące psychologii pracy, ryzyka zawodowego i cyberbezpieczeństwa w placówkach medycznych.

Podejmuj decyzje w placówce z pewnym źródłem informacji!